Claude account bans surge over the holiday: old accounts and new Max developer accounts hit
A developer says two-year-old accounts and freshly paid Max developer accounts were banned in a holiday wave, and walks through risk triggers like timezone mismatch, WebRTC leaks and leftover terminal proxies, plus four defenses, refunds and Bedrock as an alternative.
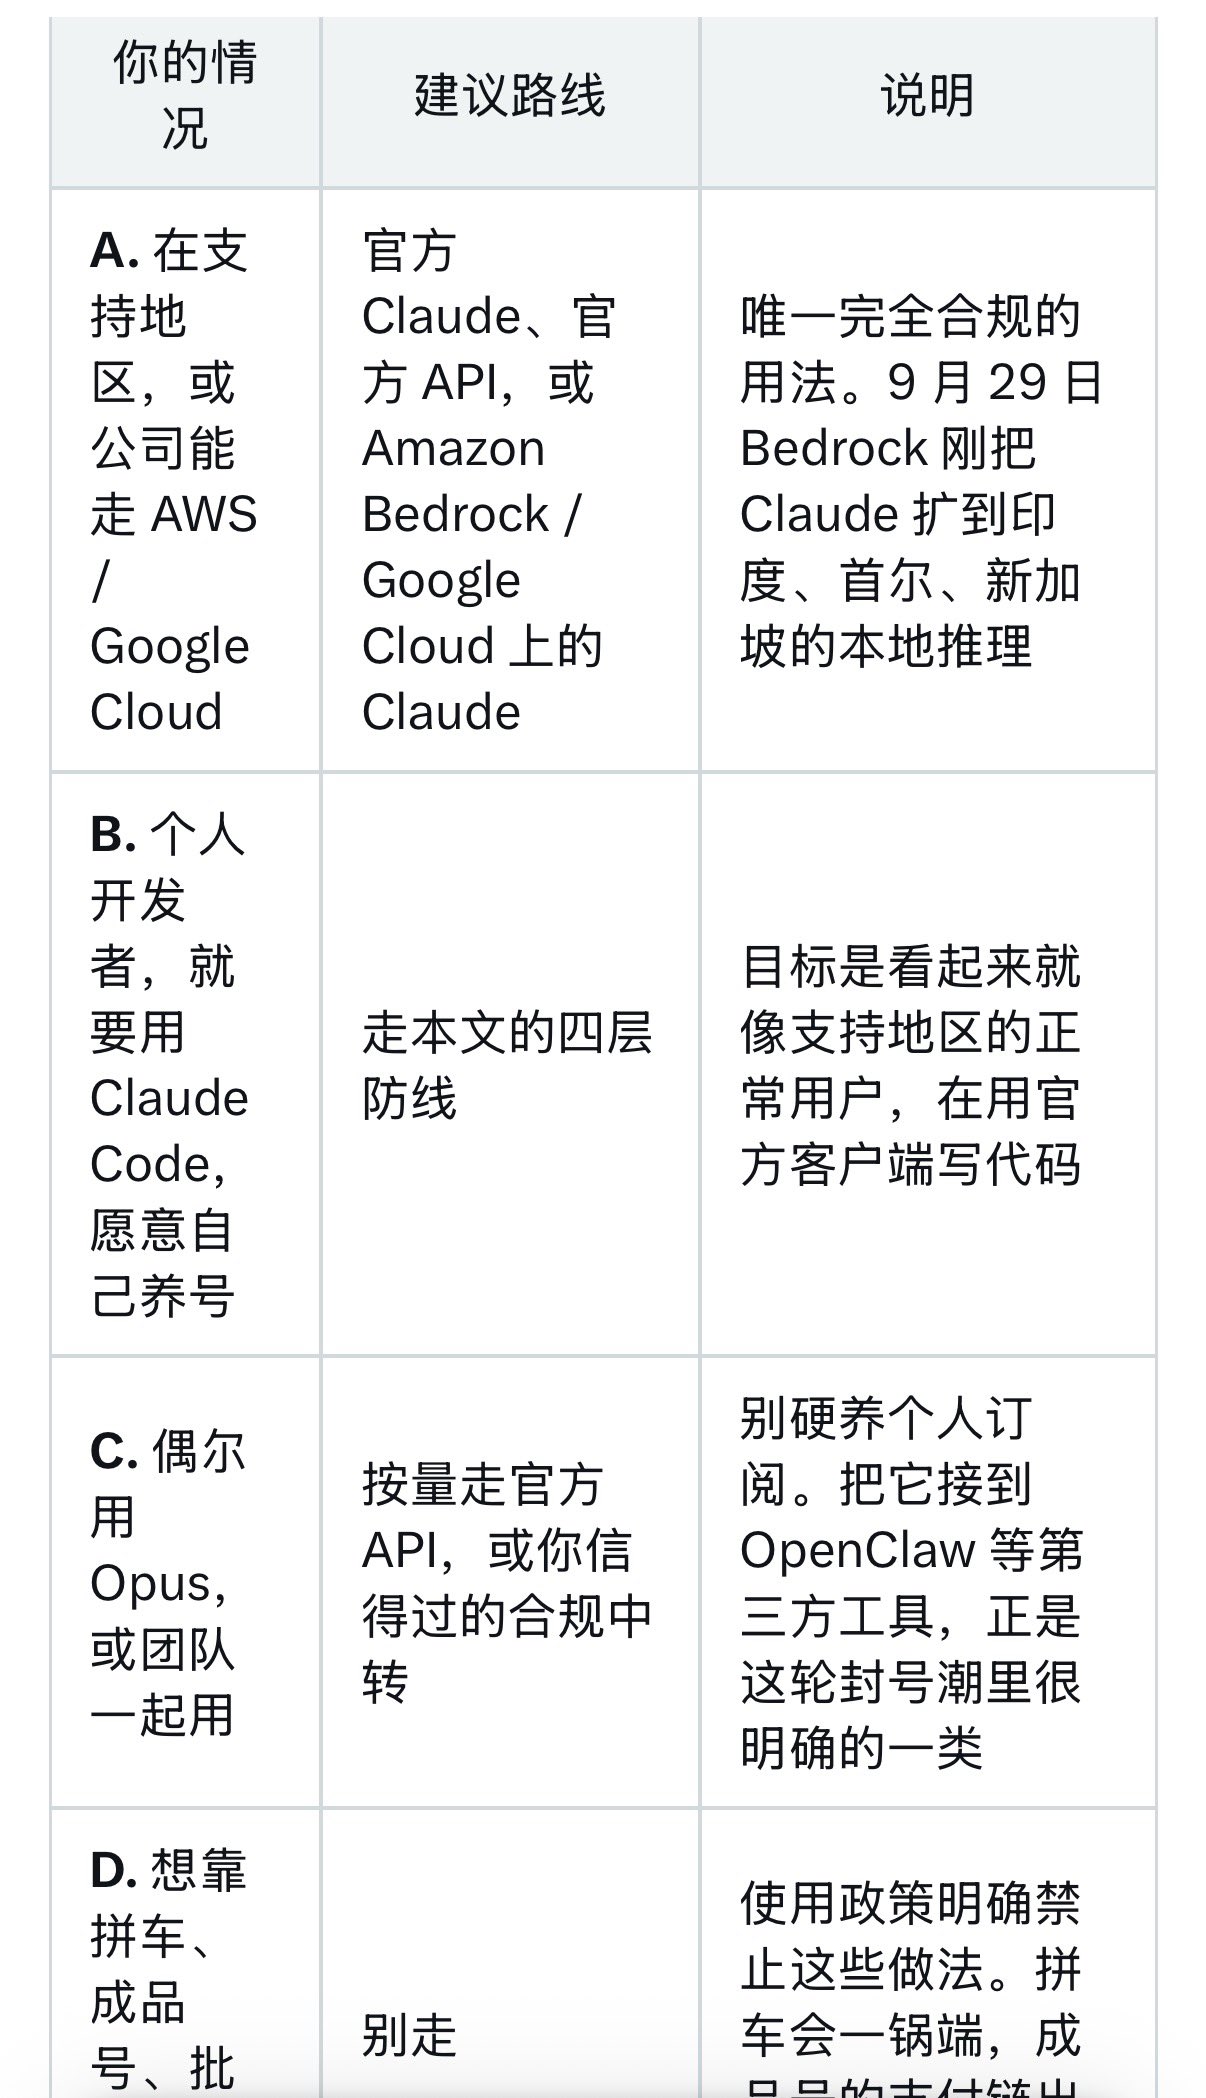
国庆这几天 Claude 的封号潮来得极其凶猛,群里不少用了两年的老号、刚充了 Max 的开发者账号全被一锅端,哀鸿遍野。 很多人第一反应是怪节点不干净,甚至花几百块去买所谓的静态住宅家宽, 但我趁着假期花了几天时间把底层风控机制彻底排查了一遍,发现绝大多数人都交了智商税: 官方风控本质上是一套多维交叉打分系统, 上半年官方封禁了整整 1140 万个账号,申诉推翻率只有可怜的十分之一, 真正要命的根本不是说中文或者 IP 纯不纯,而是时区撕裂、WebRTC 泄漏以及终端命令行里残留的系统代理。 作为一个每天靠 Claude Code 干活的开发老哥,这篇不讲玄学只讲实操,把自测有效的四层防线和排查逻辑一次讲透。 最致命的第一个暗坑,是浏览器里的时区与语言撕裂。 很多人挂着洛杉矶或东京的节点,但电脑系统时区依然死死定在北京时间,甚至浏览器语言第一位还是简体中文, 当 Anthropic 的前端探针读到你的网络出口在美国、但本地系统时间相差整整 15 个小时时,这个特征在风控模型里直接被判定为高危异常, 只要在浏览器里打开 WebRTC 泄漏测试,你会发现真实局域网 IP 甚至真实网卡信息在不设防时全在裸奔。 比浏览器更隐蔽的第二个重灾区,是终端 CLI 的代理残留。 特别是用 Claude Code 的兄弟,终端里为了下包随手配置了全局代理环境变量,或者用了某些带有本地特征的端口转发, 节点中途断连重试时,终端直接直连了国内网络,或者发出的请求里夹带了本地开发环境的特有请求头, 这种网络抖动在几毫秒内就会触发系统的连坐机制。 真正能长期稳定活下来的核心原则,是让自己看起来就像一个在支持地区正常办公的真实本地用户。 如果确实要在国内自己养号,必须守住四道防线: 浏览器端关闭 WebRTC 并把时区和系统语言彻底对齐到节点所在国, 终端运行环境使用固定的全局 TUN 模式并排查环境残留, 支付层面使用账单地址一致的合规卡, 坚决远离任何多人拼车和成品共享号,因为同一支付卡段或同一批量注册邮箱前缀,只要死一个就会整批连坐。 当然,也要根据你自己的业务场景选对路线: 如果是公司级或团队重度使用,最稳妥的解法是直接走 AWS Bedrock 或 Google Cloud 上的托管 Claude,9 月底 Bedrock 刚刚把本地推理扩到了新加坡、首尔和印度,这是完全合规且零封号风险的阳光通道, 如果只是偶尔用用 Opus,走按量计费的官方 API 或靠谱中转,远比硬着头皮养个人订阅要省心得多。 万一刚充值就被误杀,千万别直接认倒霉, 申诉通道基本是自动回复,但只要你保留好扣费凭证,通过绑定的支付发卡行直接发起争议退款或通过 Apple 订阅通道申请退款,追回资金的成功率其实非常高。 工具是拿来提效的,而不是让我们每天提心吊胆当惊弓之鸟。 把底层的网络与环境细节做扎实,把退路留好,才能把精力真正放回写代码和做业务上。 国庆这轮封号你中招了吗?你平时用 Claude 最头疼的是节点不稳定、付款绑卡难,还是随时悬在头顶的封号风险?我也迷信昂贵的原生家宽,后来彻底把时区对齐和终端 WebRTC 堵死之后,老号稳稳跑了快一年没出过任何问题。
This post quotes another post: x.com/ayi_ainotes/status/2106639522586829094