Anthropic banned 11.4M accounts in H1, with only a tenth of appeals succeeding
A long post breaks down Anthropic's official terms and its September threat intelligence report, listing the high-risk triggers behind the holiday ban wave and a four-layer defense plan.
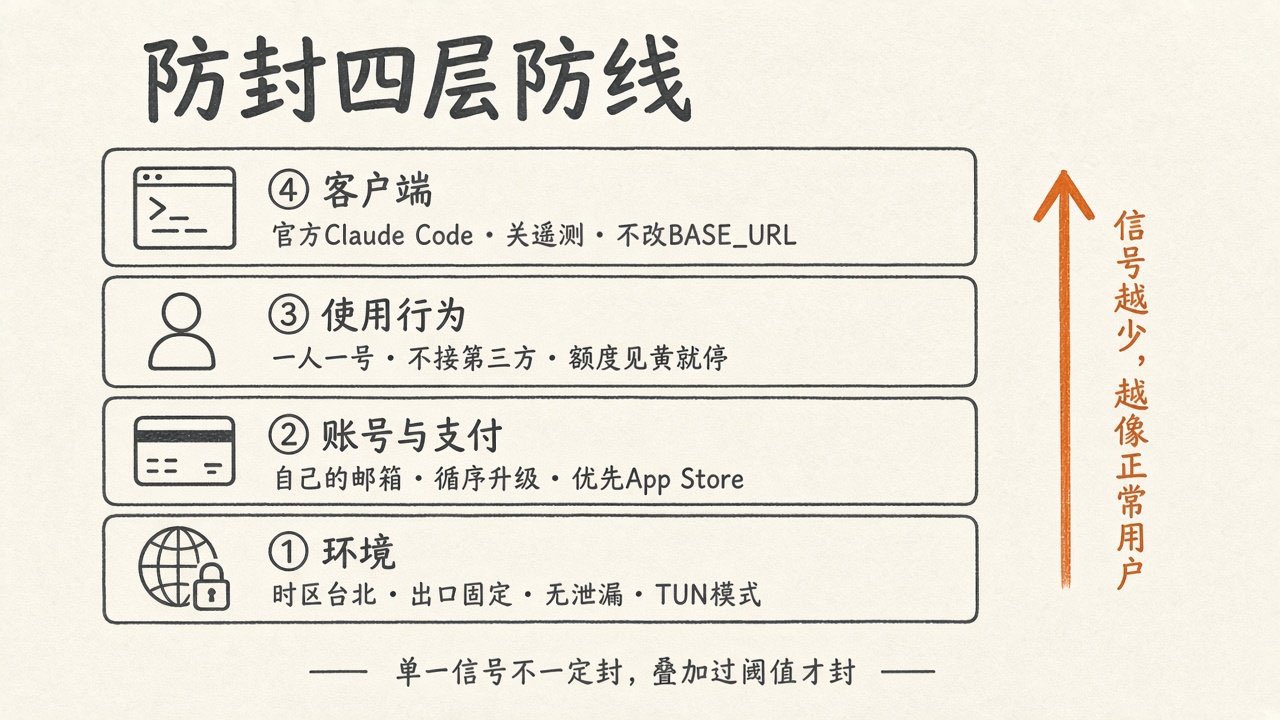
上半年中国Claude用户被狂封 1140 万个账号,申诉成功率只有可怜的十分之一。 很多人天天在群里研究指纹和老号玄学,却连官方真正封禁的死线都没看全。 把 Anthropic 官方条款与 9 月最新威胁情报报告拆透,带你看懂国庆封号潮背后的多维打分真相,以及如何用四层防线把风险信号清零。 Anthropic 官方白纸黑字写在条款和透明度报告里的风控死线全部扒开。 很多人天天在社区里传什么指纹伪装、老号保命或者研究员账号, 但只要翻看官方 7 月刚更新的透明度数据,你会发现一个让人倒吸一口凉气的真实数字: 今年上半年官方一共封了整整 1140 万个账号,而去年下半年这个数字才 145 万,半年时间封号量直接暴涨了近 8 倍。 在这 1140 万个被封的账号里,一共发起了 39.8 万次申诉,最后被成功推翻并解封的只有 4.2 万次, 申诉成功率只有可怜的十分之一。 这意味着一旦被系统判死刑,人工申诉基本上就是买彩票,把防线筑在封号之前才是唯一的活路。 很多人被封后第一反应是以为自己说中文或者 IP 被拉黑了, 但结合官方文档和 9 月刚发布的威胁情报报告,风控底层的逻辑其实极其清晰,国庆这轮被封的号几乎全踩了这几个高危雷区: → 同一台电脑上频繁切换登录多个账号; → 刚注册一两天的白号,一上来就直接硬开最贵的 Max 20 倍顶配; → 网页端直接绑滥用严重的虚拟卡充值; → 把网页端订阅的 Cookie 或 Session 提取出来接进第三方聚合客户端; → 长期挂着万人挤在一个出口的公共商业 VPN。 官方在 9 月的报告里特别点名了两个重点打击的手法: 用住宅代理加指纹浏览器批量注册的中转号池,以及帮别人代过人脸证件验证的黑产灰产。 如果你的账号被系统判定为疑似在不支持地区运行或存在转售嫌疑,系统会直接弹出强制身份验证, 这一关任何代过证件都属于明确的欺诈行为,后果远比单纯封号严重得多。 我反复排查后的结论是:风控从来不是单一信号的二极管,而是一套多维交叉打分系统。 你用了一个略有瑕疵的节点,系统可能只给你记两分; 但如果你的设备时区不对、新号直接拉满顶配、再绑上一张高风险卡段,总分一越过阈值,系统就会瞬间下死手。 想要让账号稳如磐石,核心不是去搞多复杂的黑科技,而是按照附图的四层防线做减法,让自己看起来就像一个在支持地区正常办公的真实程序员: 第一层环境防线,锁定出口与时区,堵死一切底层泄漏。 推荐使用固定节点的 TUN 虚拟网卡模式,确保系统时区与语言和节点完全一致,比如锁定台北时区且无时差违和感,彻底消除 WebRTC 和 DNS 带来的位置撕裂。 第二层账号与支付防线,用自己的独立邮箱,优先走移动端通道。 坚决不用临时邮箱或购买的成品号,充值订阅时尽量通过 iOS 的 App Store 礼品卡通道进行订阅内购,避开网页端对虚拟信用卡卡段的严苛风控。 第三层使用行为防线,一人一号,额度见黄就主动停手。 绝不把账号分享给别人,不接任何未经授权的第三方中转工具,每次对话留足思考间隔,遇到系统的黄色额度警告就自觉休息,杜绝任何像自动化脚本一样的高频滥用行为。 第四层客户端防线,首选官方终端,不擅改底层配置。 做开发坚决使用官方原生的 Claude Code,关闭不必要的遥测数据上报,不随意篡改 BASE_URL 路由,把所有交互收敛在官方认可的标准环境内。 信号越少,行为越克制,你的账号在风控模型里就越接近一个合规的真实开发者。
This post quotes another post: x.com/ayi_ainotes/status/2106639522586829094