Two-layer relay setup aims to keep Claude and ChatGPT accounts from being banned
The author argues bans stem from dirty exit IPs and DNS/WebRTC leaks, and describes an outer tunneling plus inner ProtonVPN physical-isolation setup to reduce risk-control flags.
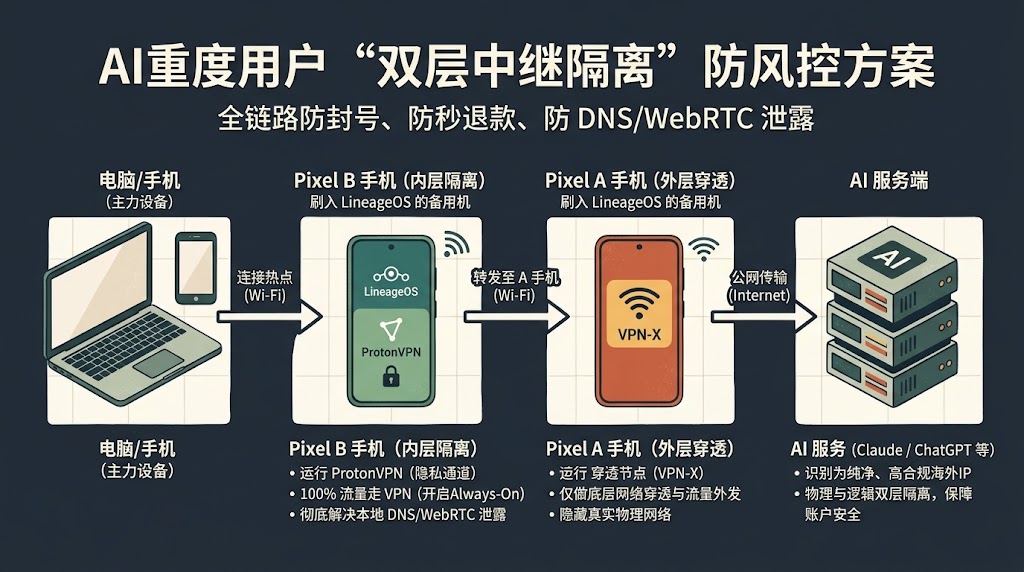
经常用 Claude 和 ChatGPT 却频繁遭遇封号、甚至秒退款?很多人把原因归结为绑卡或注册邮箱,但最底层的风控红线,往往出在落地节点纯净度、全链路日志审计以及本地 DNS / WebRTC 泄漏上。 分享一个针对重度 AI 用户、兼顾「连接穿透」与「全链路防风控」的双层中继隔离方案: 1. 架构核心逻辑:外层跑速度,内层锁纯净 底层穿透(节点 A): 仅负责穿透网络阻断。任何国内易获取的通道都可以充当底层传输载体,但绝不要让它们直接接触你的最终访问目标与真实数据包。 内层加固(节点 B): 负责真正的落地与隐私清洗。在第二台设备(如刷入 LineageOS 的 Pixel 备用机)上部署高合规、无日志的海外服务(如 ProtonVPN),开启「Always ON」及「Block connections without VPN」,并利用系统特性将热点流量全量强制导入 VPN 隧道。 终端接入: 电脑仅连接节点 B 的热点。外部网络看到的只是第一层的混淆流量,而风控系统看到的则是第二层纯净合规的最终落地 IP。 2. 关键细节:清理 DNS 污染很多人节点没问题却依然被风控,是因为系统默认保留了国内公共 DNS(如 114.114.114.114)。务必彻底清除本地残留配置,配合 Cloudflare WARP 仅开启 DNS 保护,或者部署 DoH/DoT,在 IPCheck 等工具上确认 WebRTC 与 DNS 无泄漏后再登录账号。 3. 为什么选物理隔离?虽然软路由也能做链式代理(Chain Proxy),但刷机备用机的方案胜在零复杂脚本、软硬件物理级断开,天然杜绝了分流规则失效导致的“直连漏网”。 你在用 AI 时最常用的防风控姿势是什么?是双层链式中继、原生住宅 IP,还是软路由深度分流?