gemini-4IMAGE
PHP2Shell 漏洞:Gemini 4 Argon 与 GPT-5.6 Sol 独立复现
安全公司 Calif 用 GPT-5.6 Sol、Wiz 用 Gemini 4 Argon 各自独立发现并验证了 PHP 5.4 以上全版本的内存残留漏洞,AI 自动完成了过去需手工调整的内存布局。
情報の灯台
@joho_no_todai2 天前收录原推发布于 2026.10.25
情報の灯台 @joho_no_todai原推发布于 2026.10.25
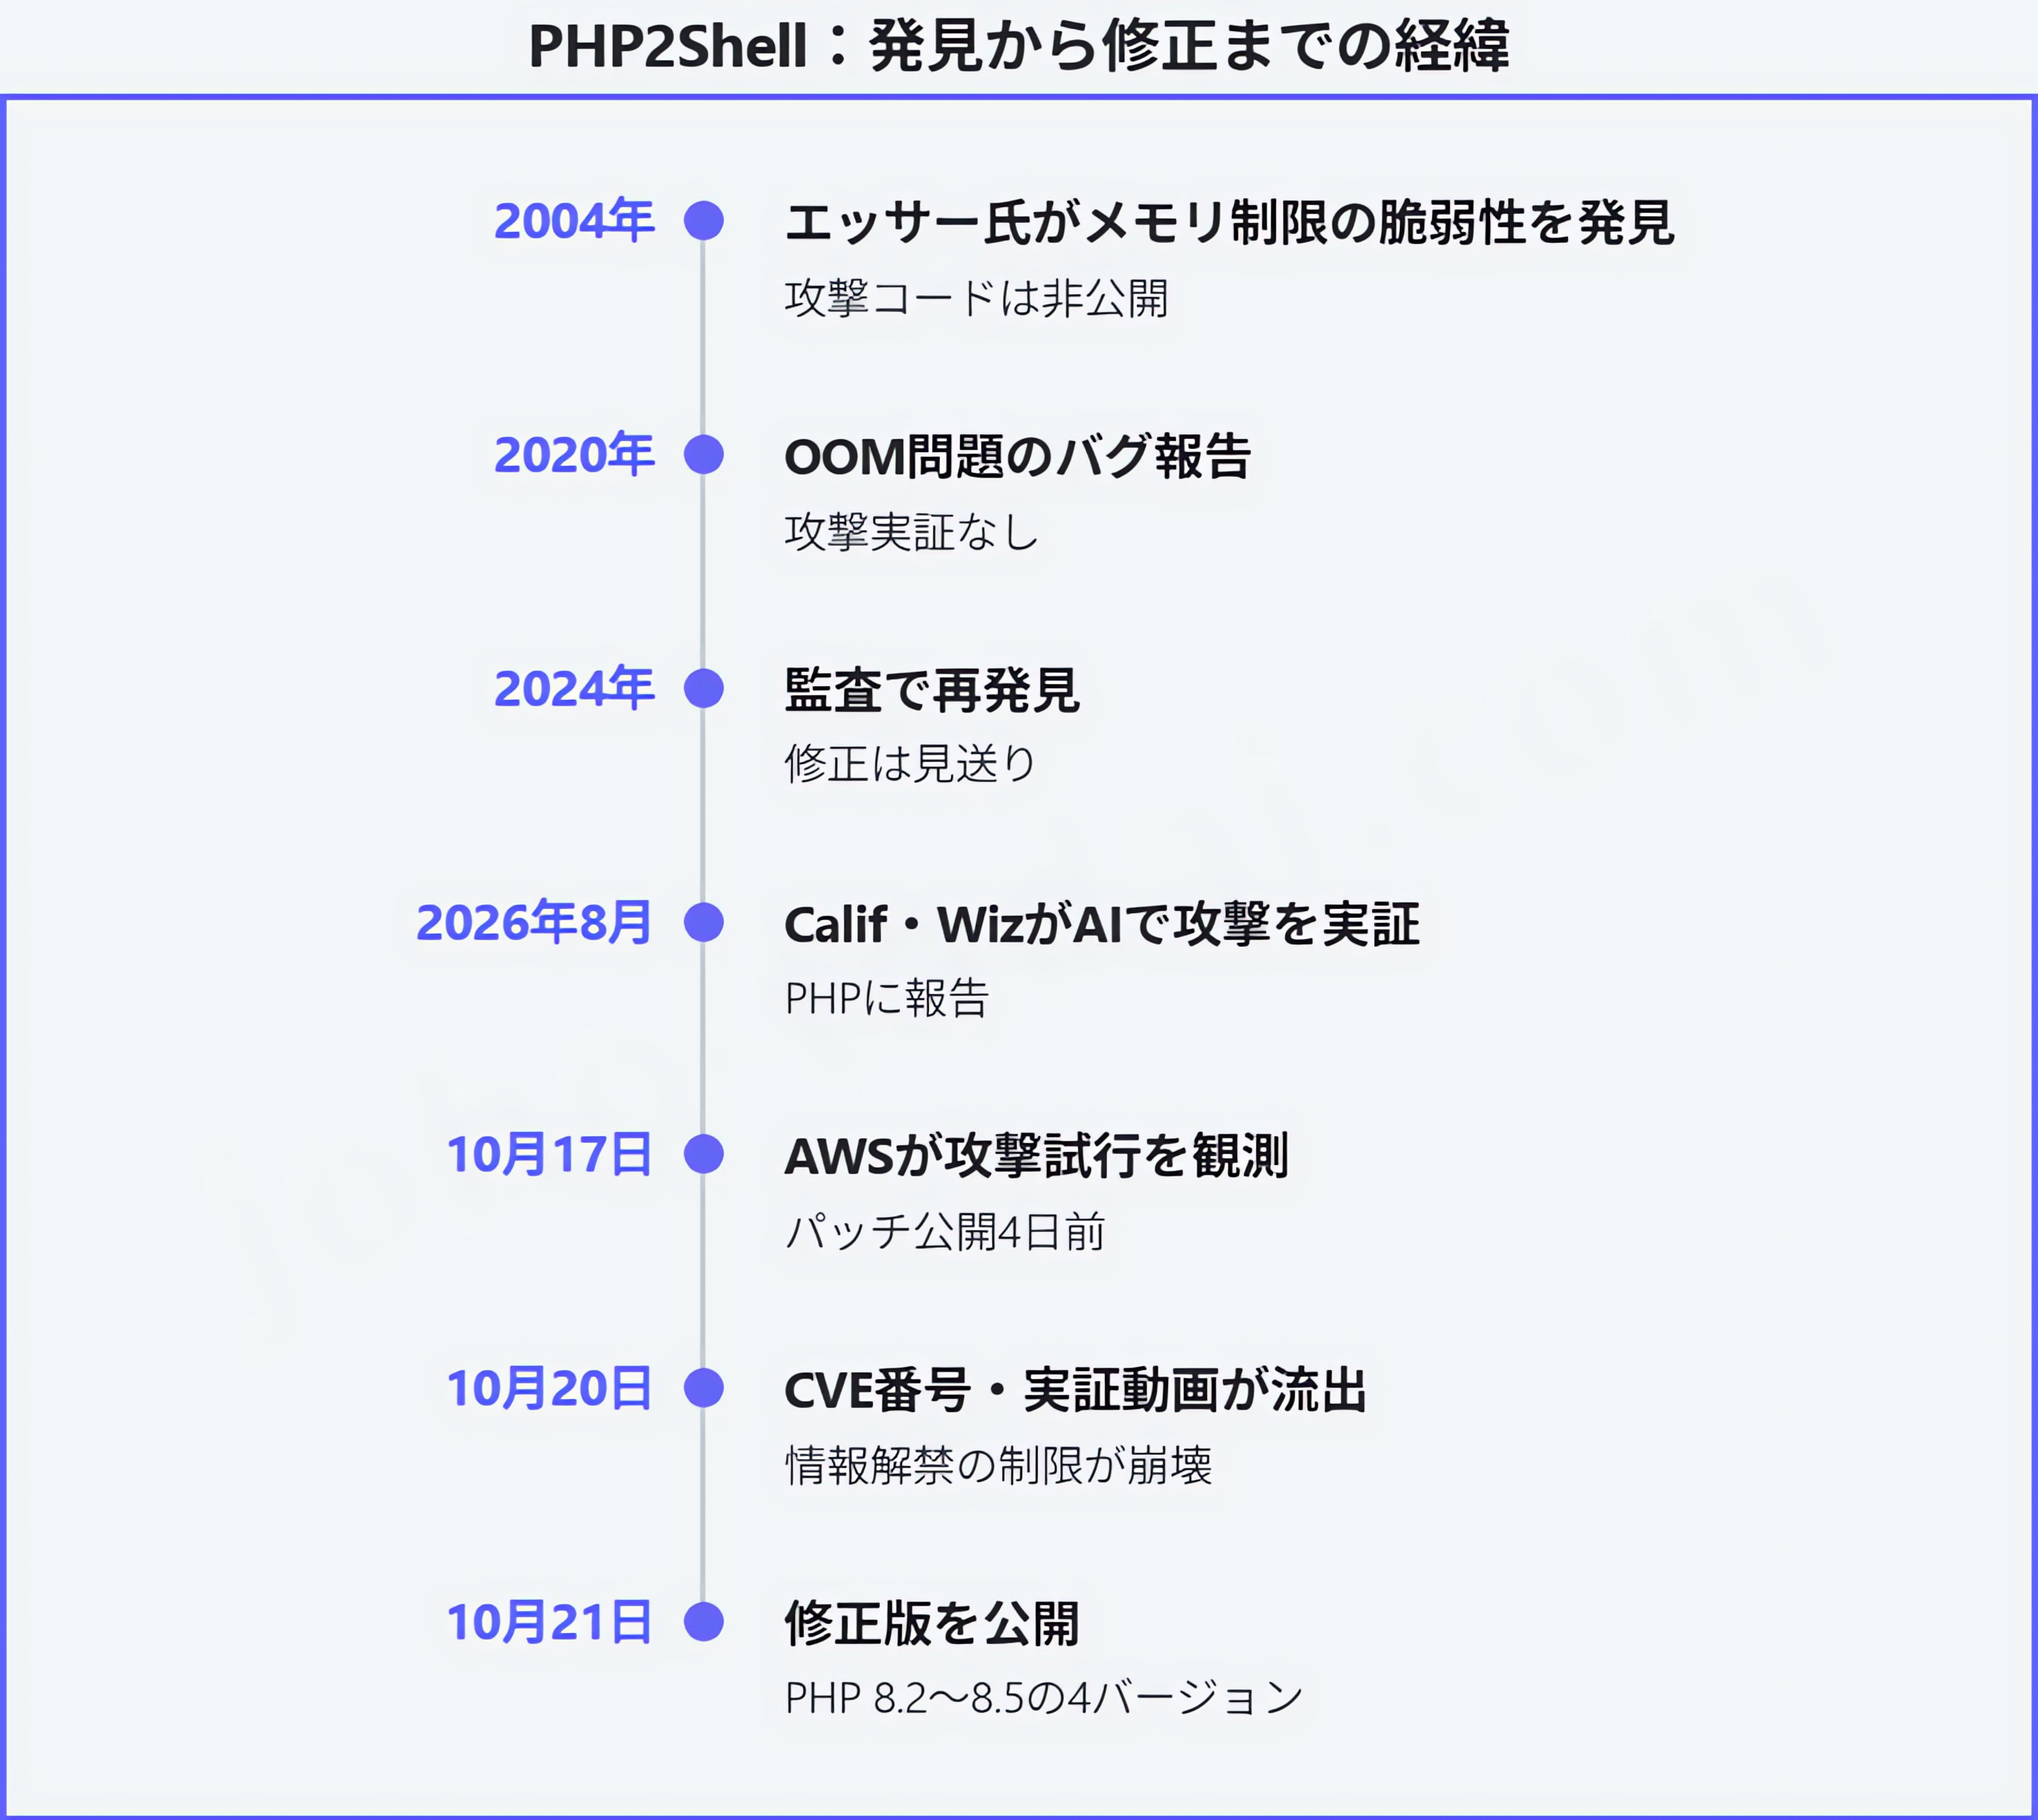
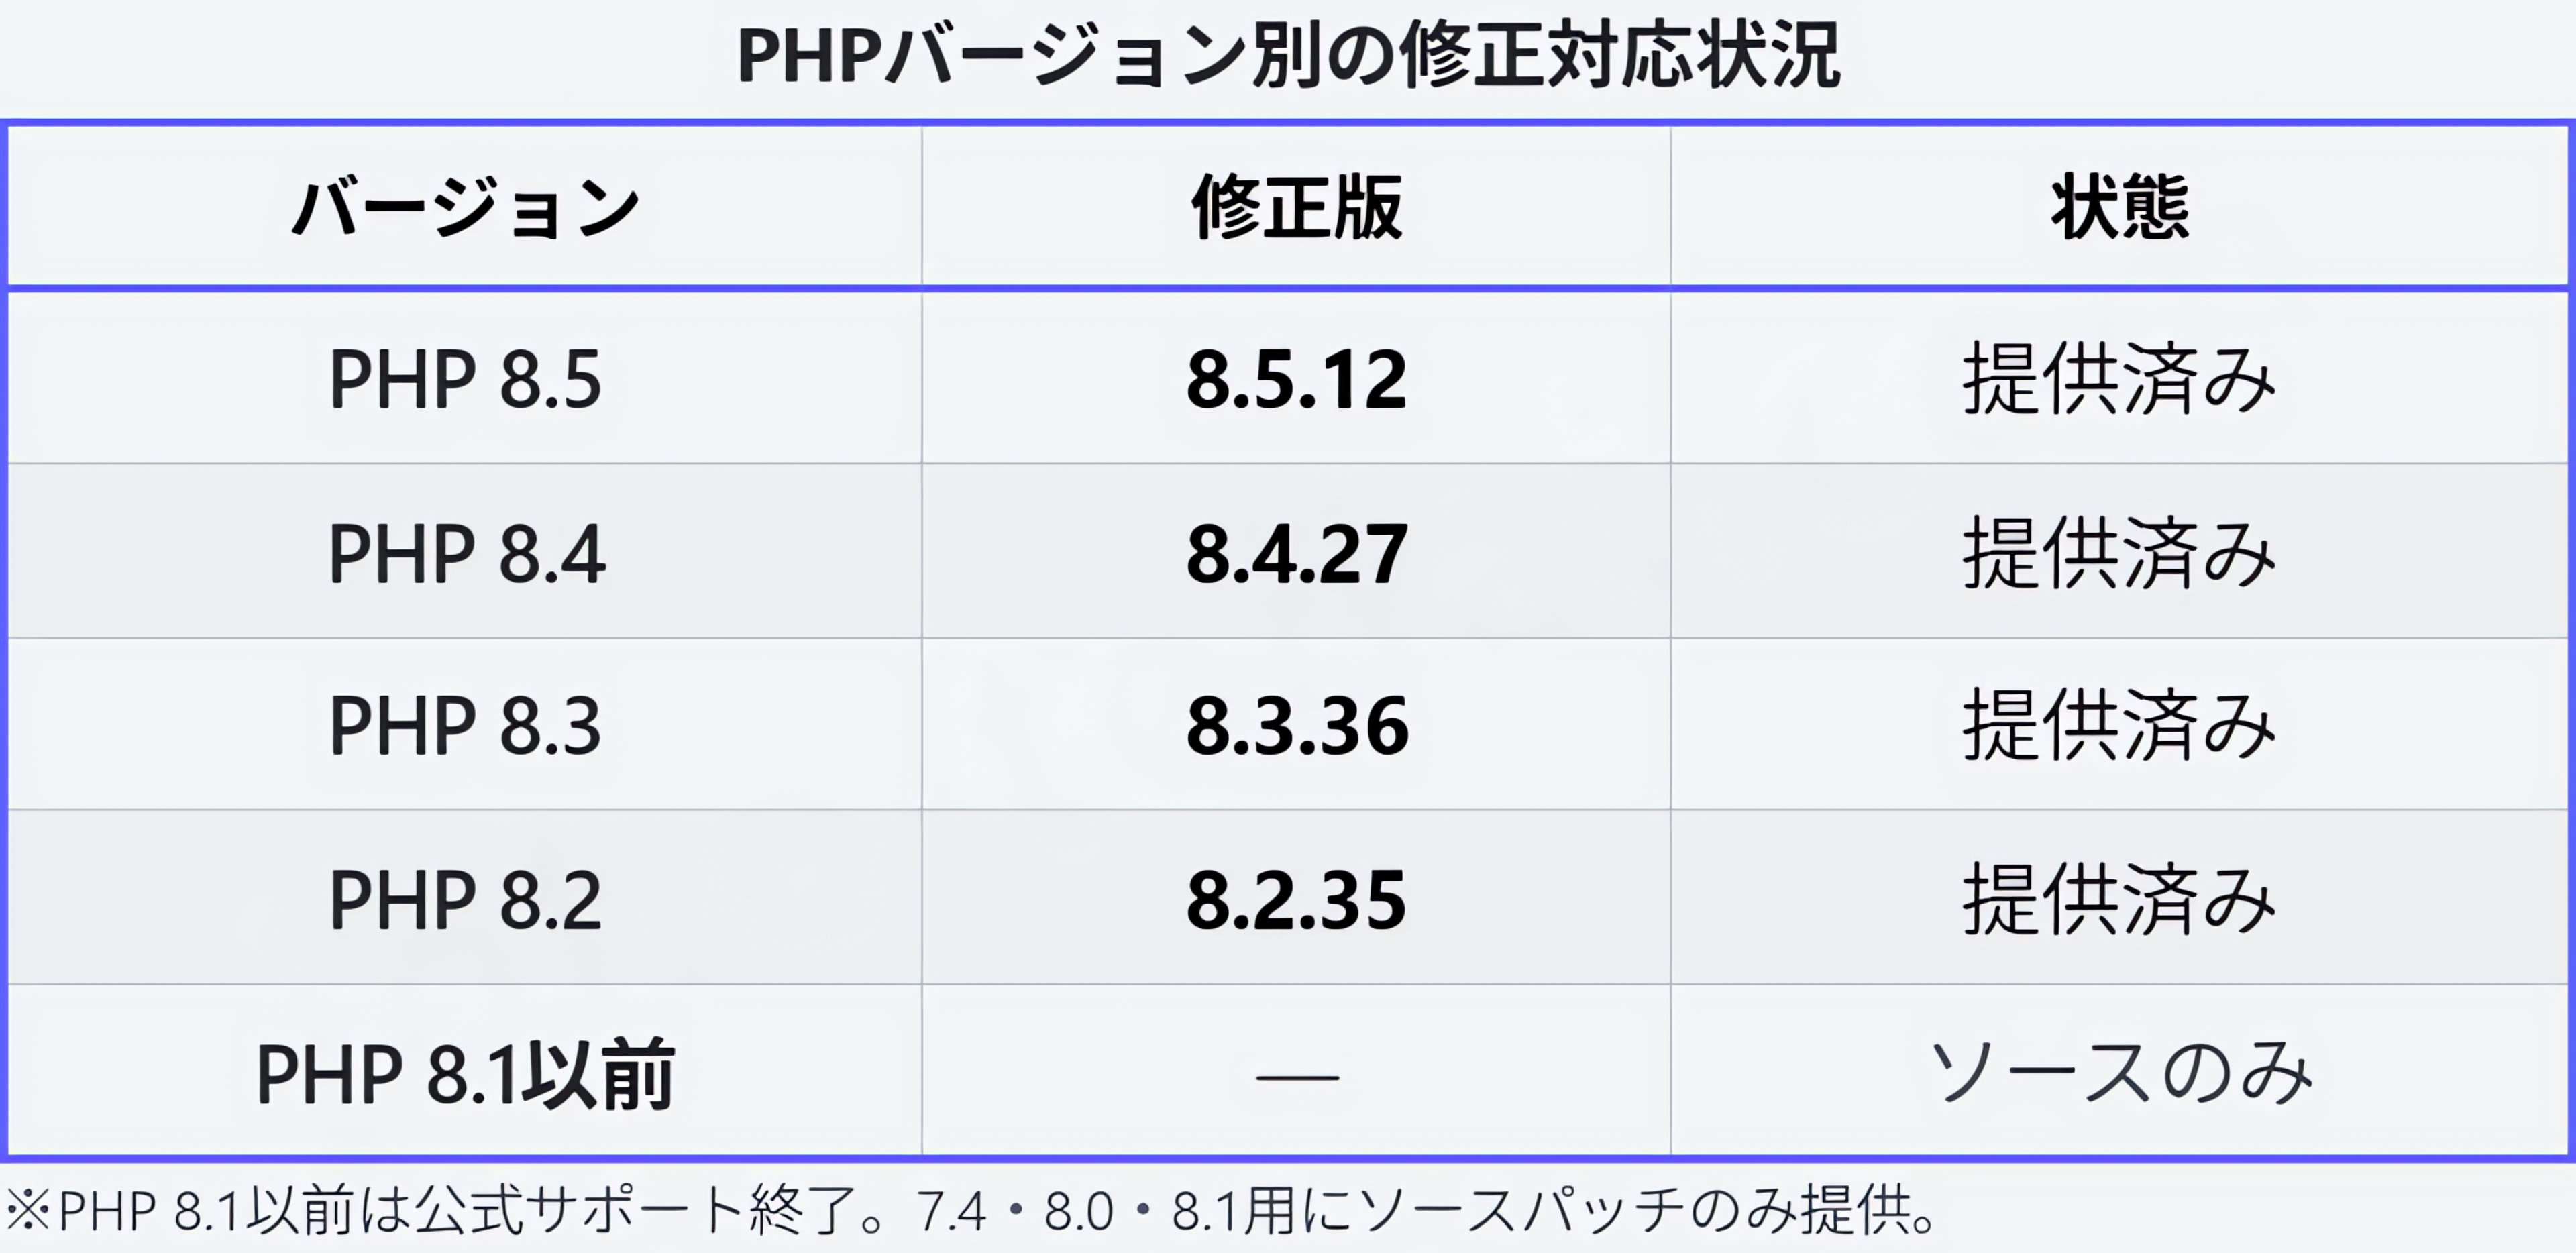
PHP2Shellの核心は「なぜ20年間バグが残り続けたか」にある PHPはリクエストごとにメモリを確保し、終わったら解放する。 メモリ上限に達して処理が中断すると、使い終わったはずのメモリ領域を指すポインタが残る。 次のリクエストがその残骸を正規データとして読み、サーバーを乗っ取る。 概念は2004年から知られていた。 難しかったのは実際の攻撃に組み立てること。 メモリ配置がPHPバージョン・設定・アプリで変わるため、手作業での調整が非現実的だった。 AIがその調整を自動化した。 セキュリティ企業Calif社がGPT-5.6 SolでWiz社がGemini 4 Argonでそれぞれ独立して同じバグを発見・実証している。 PHP 5.4以降の全バージョンが対象。 修正版は公開済みだが、8.1以前はサポート終了でソースパッチのみ提供されている。 https://joho-todai.com/php-2shell-vulnerability-ai-discovery/
这条是引用着另一条写的:x.com/joho_no_todai/status/2113791820706803961
x.com/joho_no_todai/status/2114278318803742896采集于 2026.10.26 10:01