Pi 三种权限控制插件,含 pi-jev 判断层
介绍 Pi 的 permission-gate、本地分类器 pi-automode-classifier 和用 Jev 判断破坏性操作的 pi-jev,并提醒这些是审批插件而非沙箱。
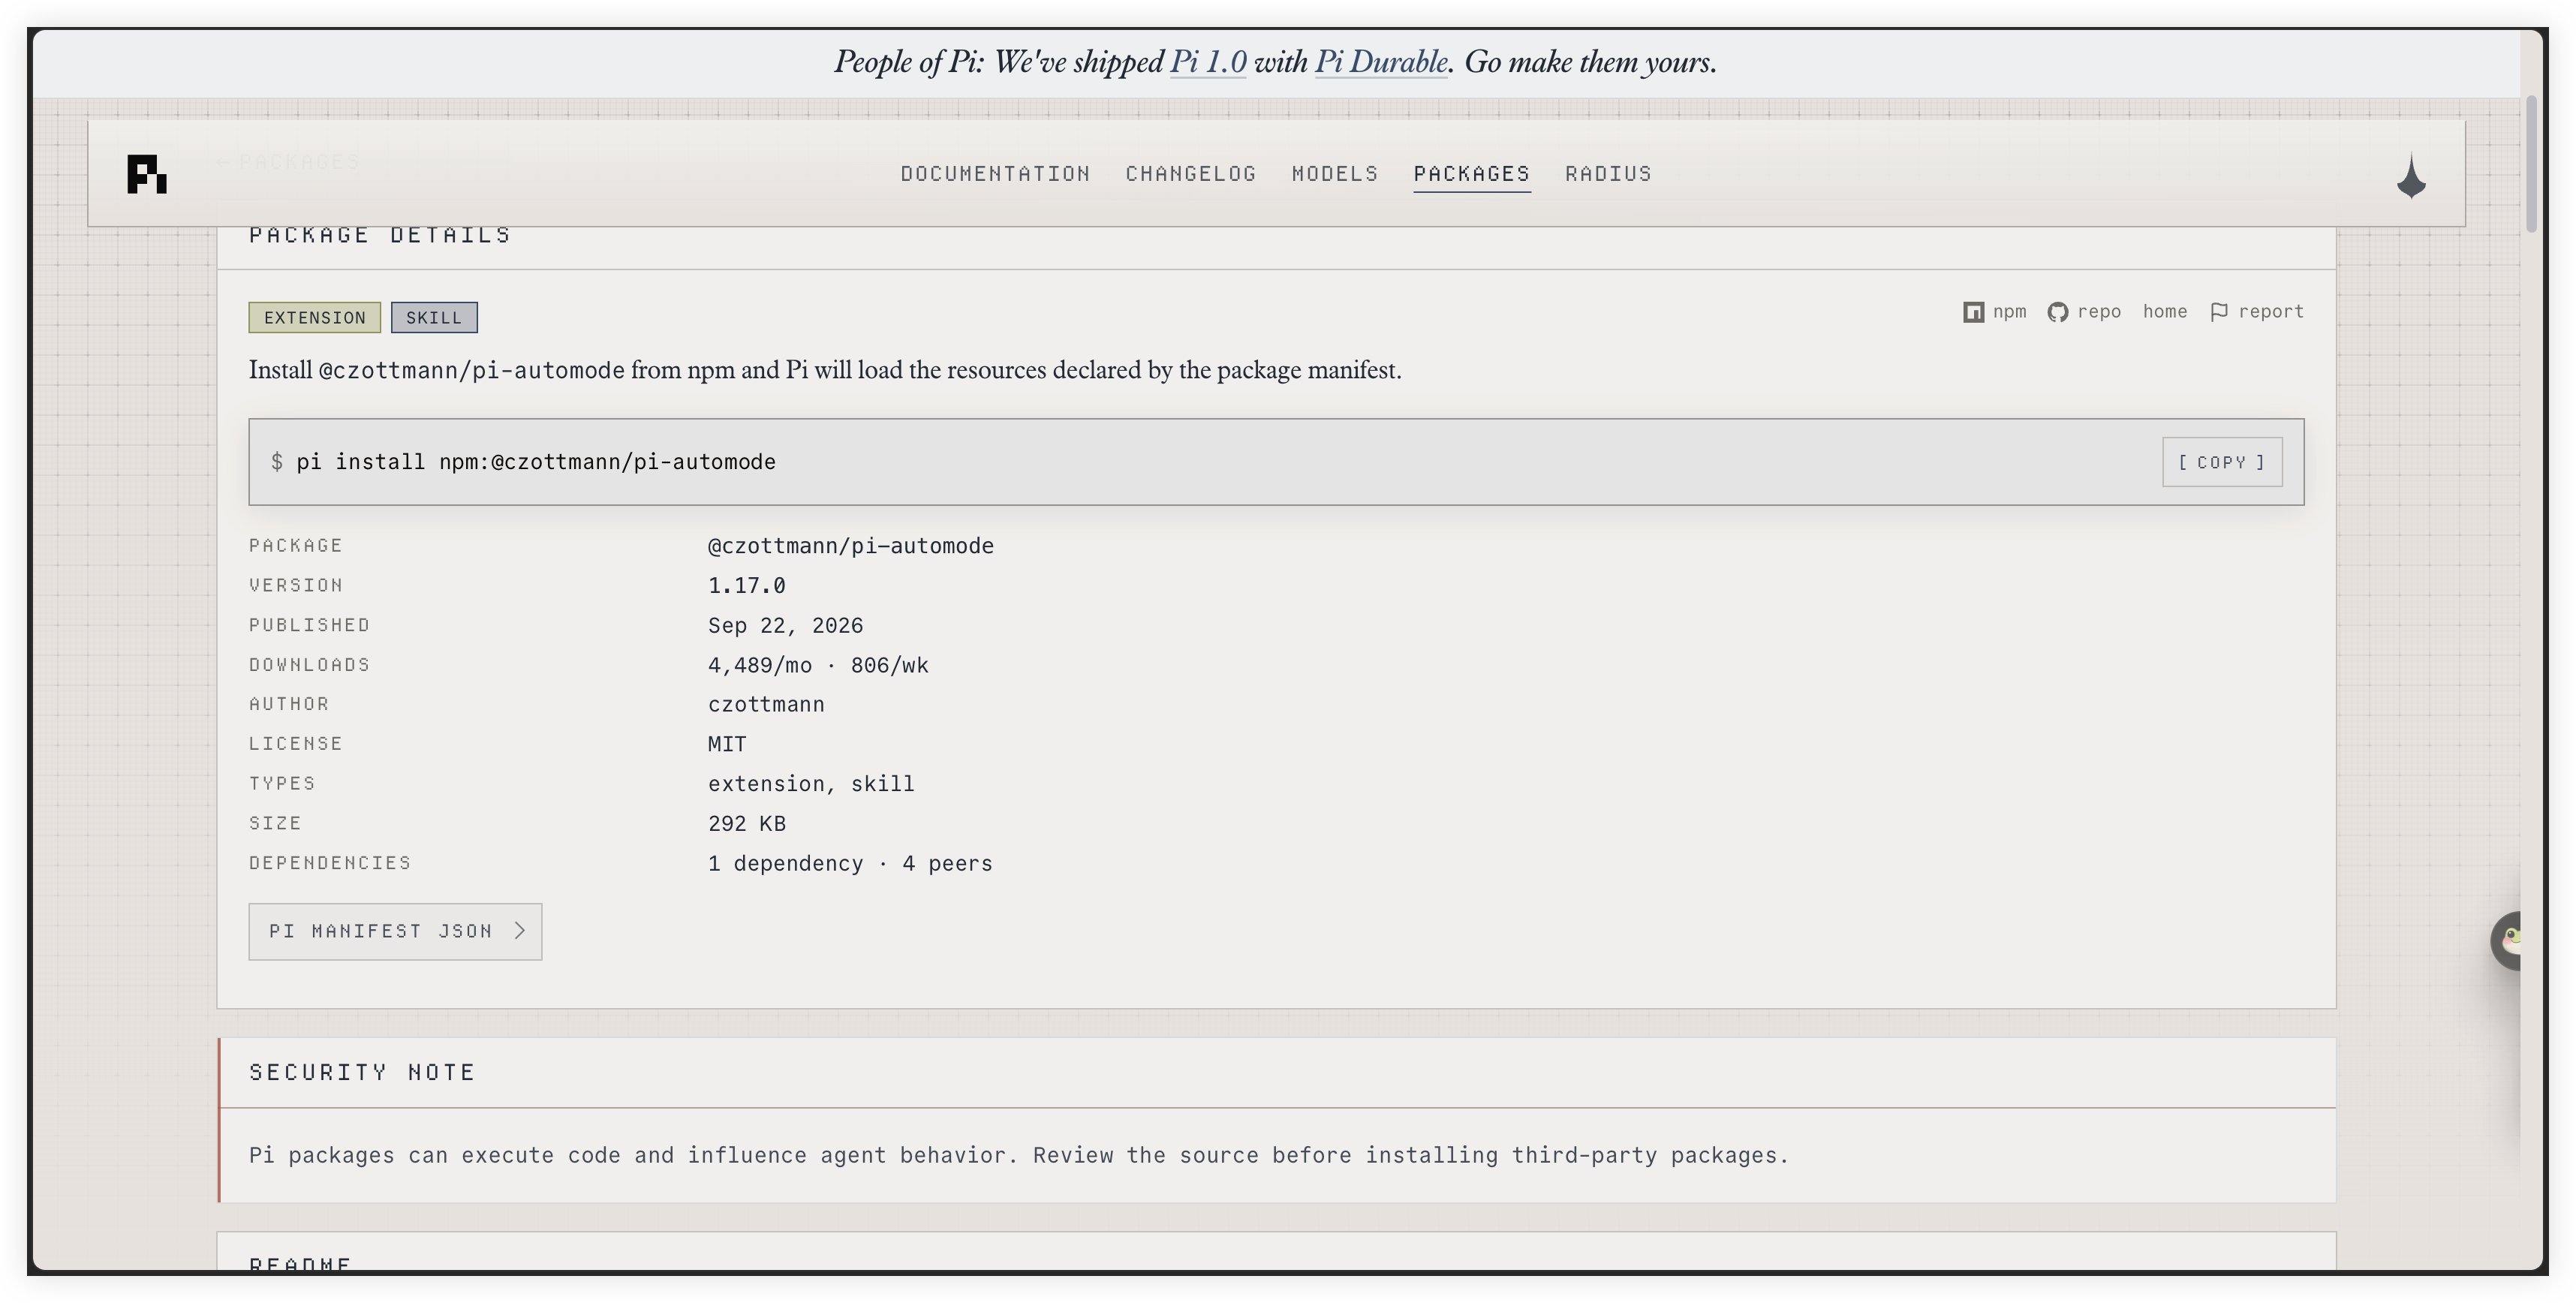
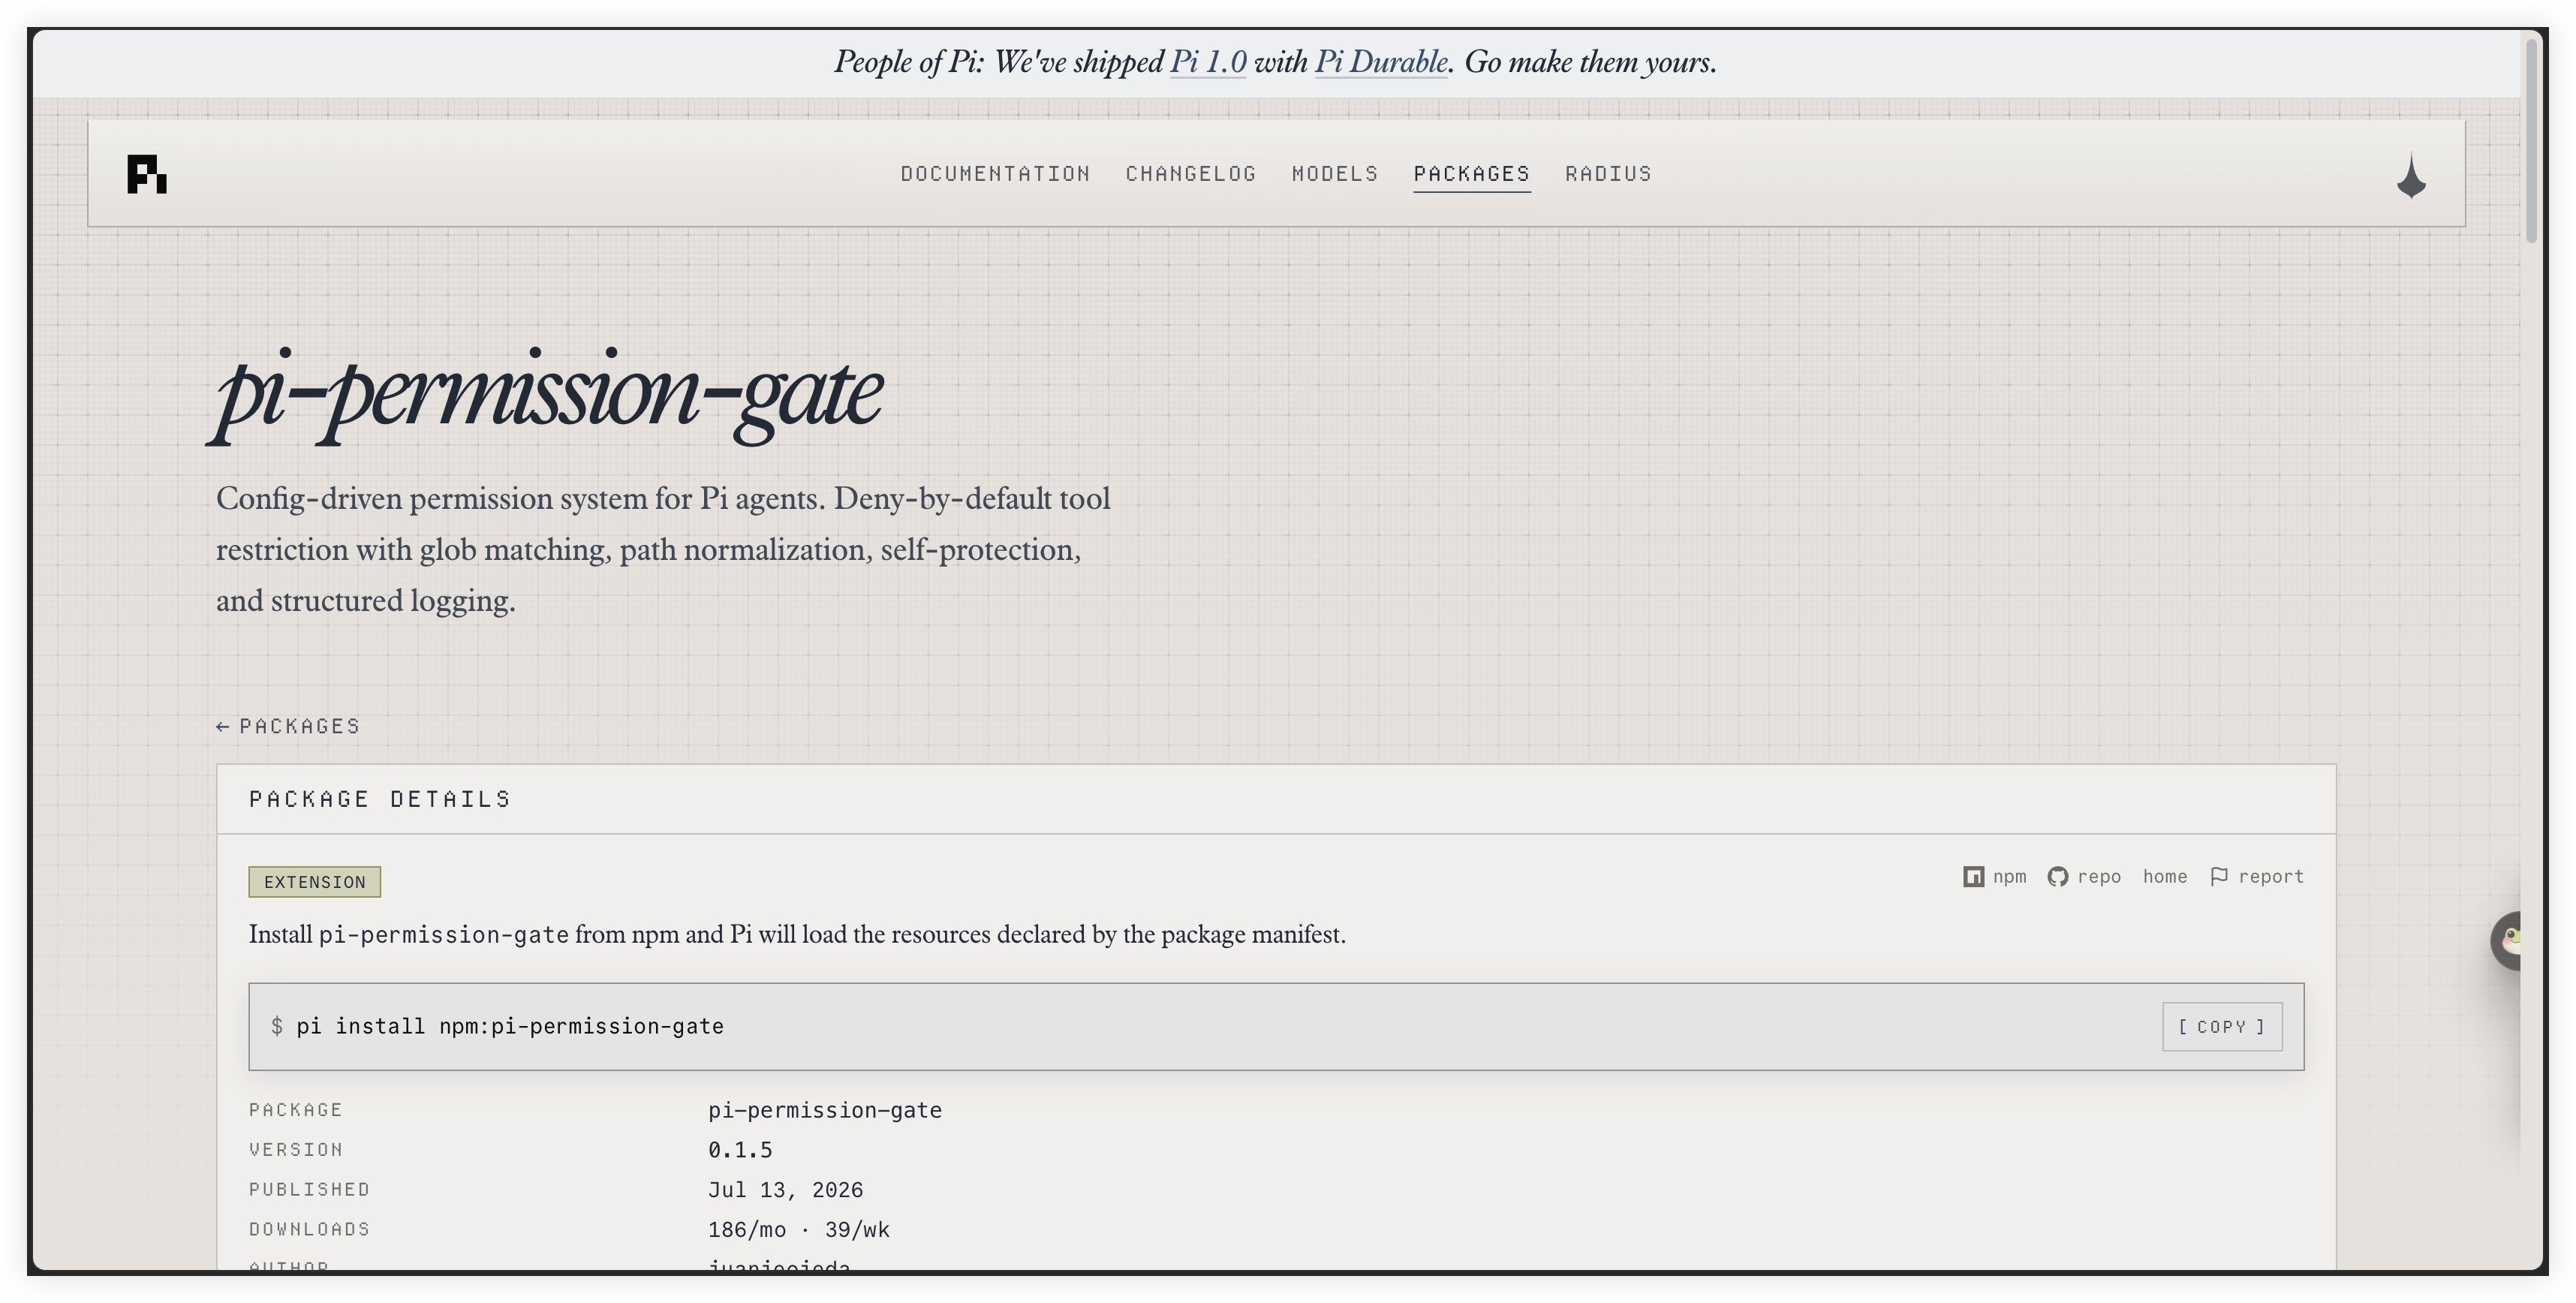
Pi 权限控制不用装太多,有这三个就够了🔥 官方安全文档写得很清楚:Pi 不会在每次工具调用前请求批准,想要类似 Claude Code 自动模式的体验,目前有 3 种思路 1、官方示例:permission-gate 官方示例扩展,遇到 rm -rf、sudo、chmod 777 这类危险 bash 命令会弹窗让你确认,没界面直接拦截,想自己改规则从它开始最简单 2、pi-automode-classifier:规则加本地小模型 先用规则判断,认不出的命令再交给分类模型,Kev 或 Laya 放在本地 CPU 跑就行,全程离线,风险高的会弹窗让你确认 安装:pi install npm:pi-automode-classifier 需要 2026 年 10 月 2 日之后的 llama.cpp,作者用的 Kev-0.8B 量化版是 774 MB 3、pi-jev:用 Jev 做判断层 每次 bash、write、edit 之前先判断是不是破坏性操作、会不会把数据发出去,不过它要 API Key,不是本地模型 安装:pi install npm:y0usaf/pi-jev 这也是最近火的 JEV 模型,我还做过一些测评,其实就是一个作为判断的模型 这些都是帮你审批的插件,不是沙箱,只是帮你的 PI 加上了一个权限控制的入口,但不要以为有了这个就可以肆意妄为 它和沙箱还是有本质的区别的,所以这里需要注意
这条是引用着另一条写的:x.com/xiaomovps/status/2108490402433323250