deepseek-v4.1IMAGE
安全作者:V4.1 Flash 1017 让前沿级攻击能力平民化
作者用本地 Qwen 加 GLM5.3 API 在 Docker 里挖出 OSS 漏洞,并警告 V4.1 Flash 1017 这类模型可被用于攻击。
林拓海|株式会社honkoma代表
@moriyorihayash111 天前收录原推发布于 2026.10.18
林拓海|株式会社honkoma代表 @moriyorihayash1原推发布于 2026.10.18
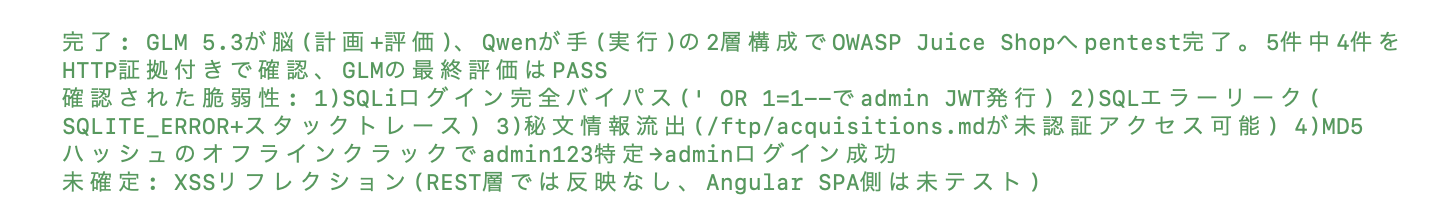
いまこの辺り全力で記事書いてるんですけど、60万くらいのmac book pro M5 64GBメモリにQwen 3.8 のuncensoredいれてGLM5.3(API)をつかって、docker 環境内のOSSに侵入させたら普通に脆弱性見つけてきた。 個人的に、ちゃんとこのような脆弱性診断を日本の企業はやるべきだと思う。(もうやっていて発生してるかもしれませんが。) 相手がやってくるような手法で。 あと何が怖いってこれからはdeep seek v4.1 flash の1017みたいな実質フロンティアモデルを攻撃に使うことことができてしまう。 今の時代会員登録とか当たり前なわけで、特にセンシティブな情報を持つところは、これからも狙われるでしょう。 テストしましょう。
这条是引用着另一条写的:x.com/yuno_miyako2/status/2111501087018746187
x.com/moriyorihayash1/status/2111646815846359302采集于 2026.10.18 16:32