DeepSeek V4.1 Flash 网络安全基准 57%,开源第一且零拒答
波兰博主称 V4.1 Flash 1017 开源权重可自部署,Artificial Analysis 网络安全指数 57% 为开源最高、未拒绝任何任务,单任务约 1.65 兹罗提,并批评 Anthropic 只把 Mythos 给约 50 家公司。
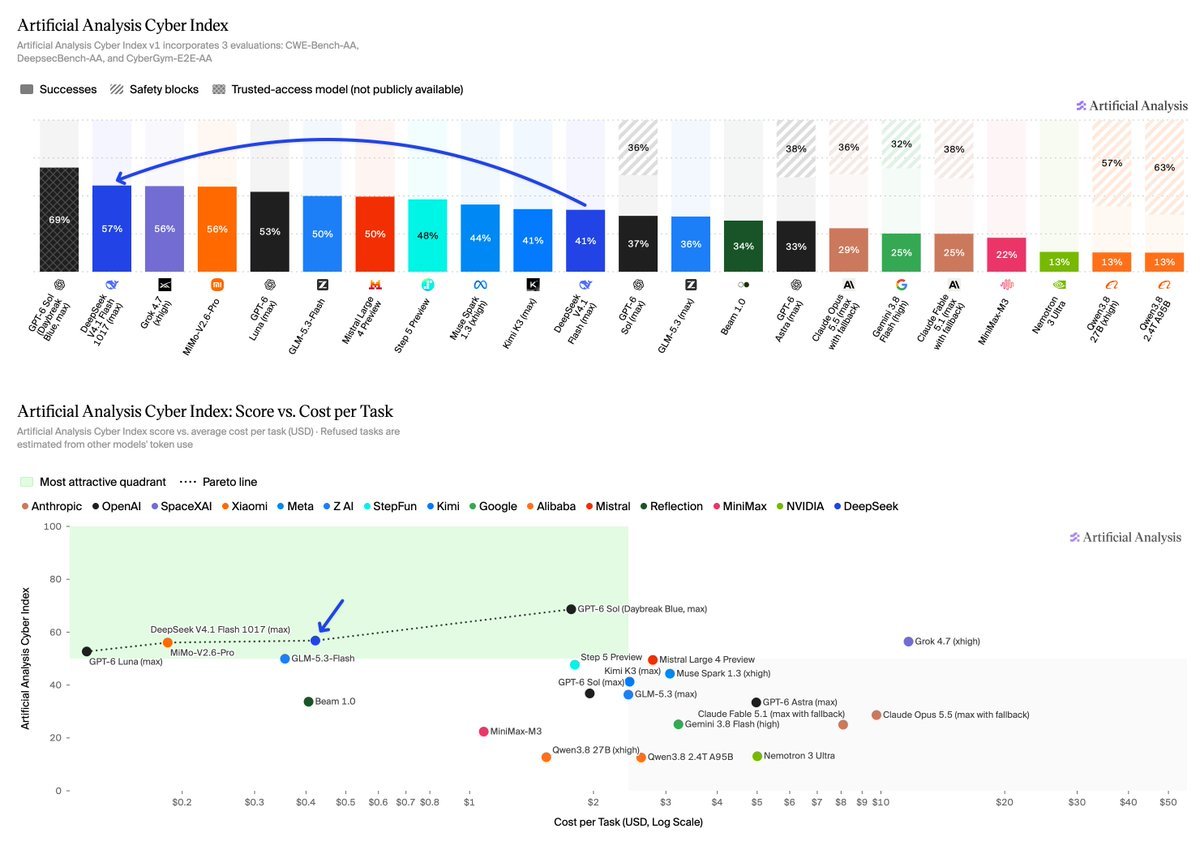
Słyszałeś o najnowszej fali incydentów cyberbezpieczeństwa? Przyczyn należy szukać w Chinach. I w Anthropic. Zacznijmy od Chin. DeepSeek wypuścił właśnie V4.1 Flash 1017, model z otwartymi wagami, który każdy może pobrać i uruchomić na swoim własnym sprzęcie. Nie trzeba zakładać konta ani przechodzić weryfikacji, a według Artificial Analysis jedno (skomplikowane) wykonane zadanie kosztuje około 1,65 zł - czyli grosze. W ich indeksie cyberbezpieczeństwa (Cyber Index) model zdobył 57%. To najlepszy wynik wśród wszystkich modeli Open Source. Co ważne, w przeciwieństwie do większości konkurencji, DeepSeek nie odmówił przy tym wykonania ani jednego zadania. Test obejmuje zadania obronne, czyli szukanie i odtwarzanie luk w zabezpieczeniach. Problem w tym, że umiejętność znalezienia takiej dziury działa w obie strony. Jeżeli połączymy bardzo wysoką skuteczność, niski koszt, szybkość oraz absolutny brak zabezpieczeń - nie dziwi, że już kilka godzin po premierze cyberprzestępcy używali go do siania chaosu. Teraz Anthropic. Firma już od lutego ma u siebie Mythosa, model o ogromnych możliwościach w dziedzinie cyberbezpieczeństwa. Ma też Mythosa 5.1 i kilka innych wewnętrznych modeli o jeszcze większych zdolnościach. Mogła zrobić to, co zrobiło OpenAI w ramach programu DayBreak: kontaktować się z producentami oprogramowania, informować ich o lukach i pomagać im przygotować się na modele, które potrafią atakować na niespotykaną dotąd skalę. Przed którymi w końcu głośno ostrzegali i przed którymi chcieli nas chronić. Zamiast tego, jak zwykle, Anthropic postawiło na elitarność. Mythos trafił do wąskiego grona około 50 firm, a reszta została z niczym. Każdy kto próbował "normalnych" modeli Claude wie, że nie ma możliwości realnego wykorzystania ich do poważnych działań cybersecurity - niezależnie od intencji, buntują się i odcinają Ci możliwość dalszej pracy, podejmując decyzję za Ciebie. OpenAI poszło inną drogą. Wprowadziło weryfikację tożsamości (KYC) i szybką ścieżkę dostępu dla badaczy i zweryfikowanych firm w programie Daybreak. Efekty pojawiły się niemal od razu: załatano zestaw luk w Chrome pozwalający przejąć komputer ofiary, czy wykryto krytyczne luki w PHP i node.js - czyli frameworkach, o które opiera się większość internetu. Wystarczyło dać ludziom działać. Moim zdaniem to najlepszy dowód na to, że zamykanie dostępu opóźnia obronę, a zagrożenia i tak nie zatrzymuje. Model, który potrafi szukać luk, i tak trafił do wszystkich. Tyle że z Chin, bez zapowiedzi i bez żadnych zabezpieczeń - przez co obrońcy nie mieli czasu i wystarczających narzędzi, żeby się przygotować. Gdyby Anthropic w momencie, kiedy o Mythosie było niezwykle głośno, wprowadziło KYC i szybką ścieżkę weryfikacji tak jak OpenAI - bardzo prawdopodobne, że nie mielibyśmy dziś aż tak poważnych problemów. Ale jak to w przypadku Anthropic - skończyło się na robieniu aferki, straszeniu - i nie poszły za tym żadne realne działania rozwiązujące problem o którym trąbili. Jeżeli obserwujesz ich działania od jakiegoś czasu, to pewnie tak jak ja widzisz tutaj wzorzec - strach jako narzędzie PR-owe, które otwiera drzwi do zarządów najbogatszych korporacji. Ograniczenia dla wszystkich innych. Na koniec dnia, różnicę pomiędzy tymi za których Anthropic decyduje, a tymi którzy dostają dostęp do pełni możliwości stanowi grubość portfela. I nie ma to absolutnie nic wspólnego z misją i PR-em który rozsiewają. Dla mnie - obrzydliwy sposób działalności. Zgadzasz się ze mną, że Anthropic mógł chociaż częściowo powstrzymać chaos ostatniego tygodnia?